
September 25, 2026
Little Snitch for Linux
让 Linux 上的应用网络连接可见,支持按应用查看、拦截连接并管理流量规则。
WebLinux
 1 / 4
Product facts
- Type
- Desktop App
- Category
- Security & Privacy › Encryption and Privacy Protection
- Pricing
- Freemium
- Platforms
- Web · Linux
- Launched
- Sep 25, 2026
- Listed
- Sep 25, 2026
- Website
- obdev.at
Overview
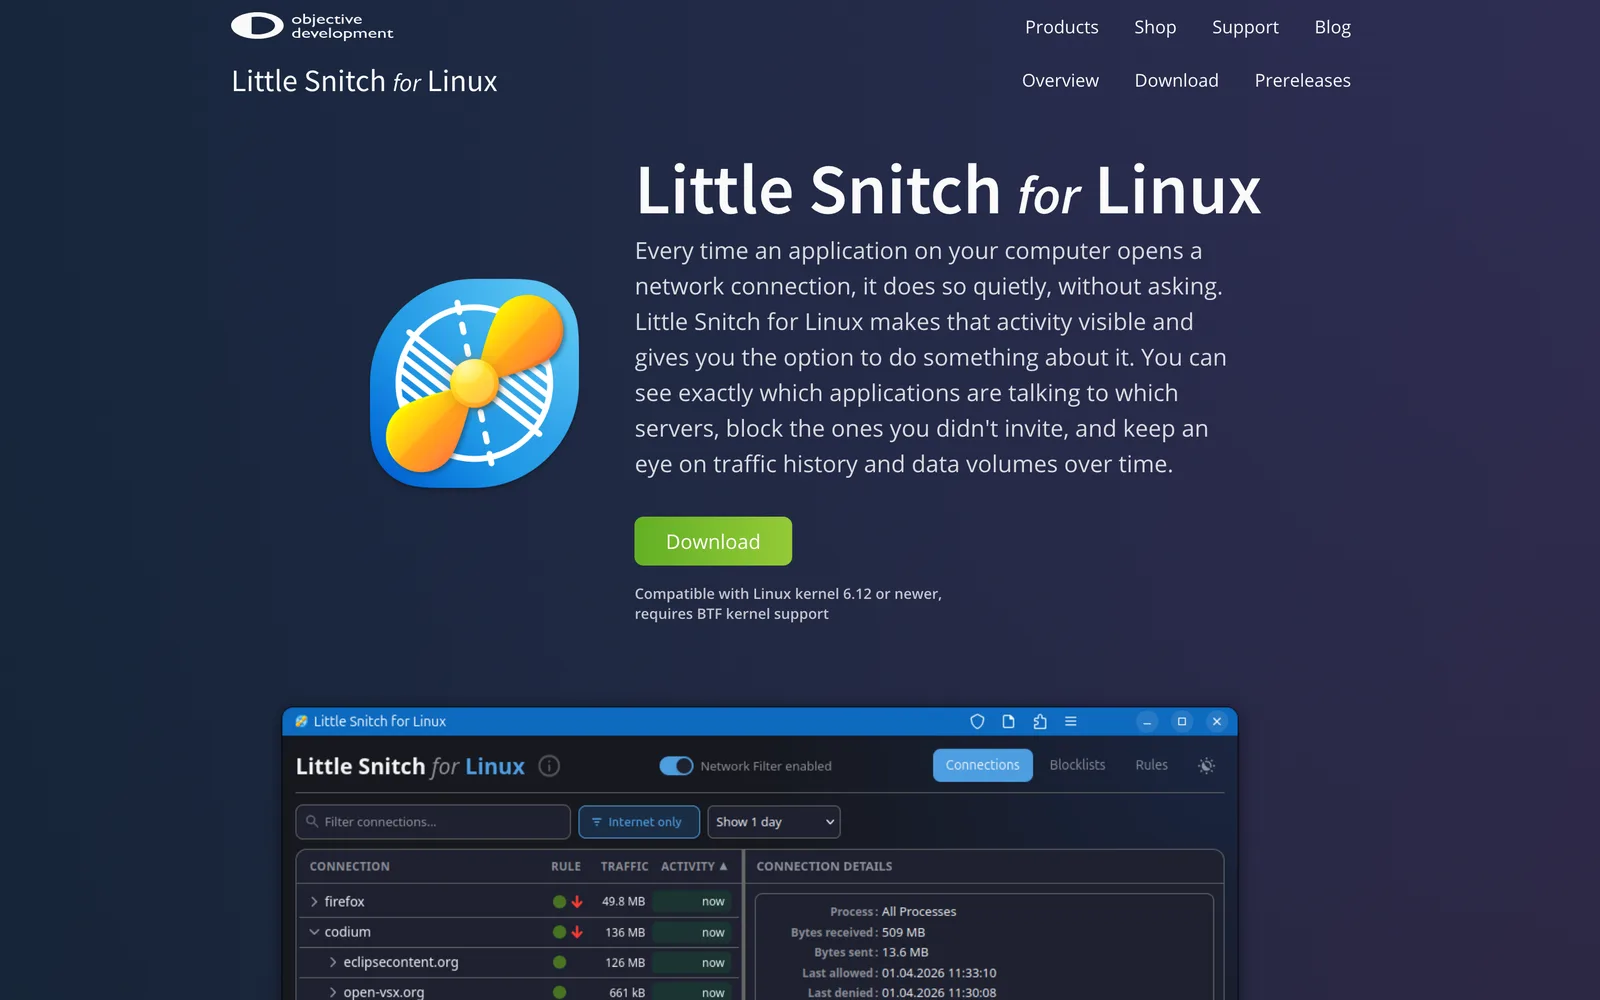
Little Snitch for Linux 是 Objective Development 推出的一款网络监控工具,用于将 Linux 系统中应用程序的网络连接活动可视化。当计算机上的应用发起网络连接时,该工具会展示具体是哪个应用在连接哪个服务器,并允许用户拦截未预期的连接。 ## 主要能力 - **连接视图**:按应用列出当前和过去的网络活动,显示被规则和屏蔽列表拦截的内容,追踪数据量和流量历史。支持按最后活动时间、数据量或名称排序与筛选,单击即可拦截连接。 - **流量图表**:底部图表展示随时间变化的数据量,可拖选时间范围以缩放并过滤连接列表。 - **屏蔽列表**:从远程源自动下载并保持更新,支持多种常见格式(每行一个域名、每行一个主机名、/etc/hosts 风格、CIDR 网络范围)。 - **自定义规则**:可针对特定进程、端口或协议编写规则,粒度比屏蔽列表更细。 ## 使用方式 安装后,在终端运行 `littlesnitch` 打开界面,或直接访问 http://localhost:3031/ 。该地址可作为书签保存,也可作为 Progressive Web App 安装到 Chromium 内核浏览器或通过 Firefox 的扩展安装。 ## 技术限制 该工具基于 eBPF 构建,要求 Linux 内核 6.12 或更高版本且支持 BTF。官方明确说明其设计目标是隐私而非安全:eBPF 在存储大小和程序复杂度上有严格限制;在高流量下缓存表可能溢出,导致无法可靠地将每个网络包关联到进程或 DNS 名称;IP 到主机名的反向解析依赖启发式方法而非深度包检测。它适合监控软件行为并阻止合法软件回传数据,但不适用于防御有目的的攻击者。 ## 许可证 包含三个组件:eBPF 内核程序和 Web UI 采用 GNU General Public License version 2 开源并在 GitHub 上提供;守护进程(`littlesnitch --daemon`)为专有软件,但可免费使用和再分发。
Key features
- 连接可视化:按应用列出当前和历史网络连接,展示目标服务器与被拦截项。
- 一键拦截:在连接视图中单击即可拦截某个网络连接。
- 流量图表:展示随时间变化的数据量,支持拖选时间范围进行缩放和过滤。
- 屏蔽列表:自动从远程源下载并更新,支持域名、主机名、hosts 风格和 CIDR 格式。
- 自定义规则:可针对特定进程、端口或协议编写精细化的拦截或放行规则。
- Web UI:通过浏览器访问 localhost:3031 使用,支持安装为 Progressive Web App。
- 基于 eBPF:底层使用 eBPF 技术实现网络监控,需 Linux 内核 6.12 及以上并支持 BTF。
Releases
Notify me Initial · Little Snitch for Linux
Q&A
- Little Snitch for Linux 对系统有什么要求?AI-generated
- 需要 Linux 内核 6.12 或更高版本,并且内核必须支持 BTF。
- 如何打开 Little Snitch for Linux 的界面?AI-generated
- 安装后在终端运行 littlesnitch 命令,或者直接在浏览器中访问 http://localhost:3031/。
- 可以将界面安装为桌面应用吗?AI-generated
- 可以。任何 Chromium 内核浏览器原生支持将其安装为 Progressive Web App,Firefox 用户可通过 Progressive Web Apps 扩展实现。
- Little Snitch for Linux 能用来做安全防护吗?AI-generated
- 不能。官方明确指出它是为隐私设计的,不是为安全设计的。它适合监控软件行为和阻止回传数据,但不适合用来加固系统以对抗有目的的攻击者。
- 为什么有时无法准确识别 IP 对应的主机名?AI-generated
- 因为 Linux 版基于 eBPF,受限于存储和复杂度,无法像 macOS 版那样使用深度包检测,只能通过启发式方法推断 IP 对应的原始主机名。
- 它的开源协议是什么?AI-generated
- eBPF 内核程序和 Web UI 采用 GNU General Public License version 2 开源。守护进程(littlesnitch --daemon)是专有软件,但免费使用和再分发。
- 屏蔽列表支持哪些格式?AI-generated
- 支持每行一个域名、每行一个主机名、/etc/hosts 风格(IP 地址后跟主机名)以及 CIDR 网络范围。
Bookmark
This product has no owner yet
It was listed by the platform or its author left. If it is your work, prove your relationship to become the owner.
Claim this product